Bảo mật VPS chạy bot: 15 việc nên làm, 4 lớp phòng và 2 mức checklist
Một VPS chạy bot MT5 là mục tiêu hấp dẫn hơn bạn tưởng. Nó không chỉ là một máy chủ bình thường: nó chạy 24/7, nó luôn mở kết nối ra ngoài (tới broker), và trên đó có quyền vào tiền của bạn — qua tài khoản giao dịch đã đăng nhập sẵn.
Kẻ tấn công không cần biết chiến lược của bạn. Hắn chỉ cần vào được máy, rồi đọc file cấu hình, hoặc mở một lệnh bằng chính tài khoản của bạn. Và điểm khác biệt so với rủi ro thông thường: mất VPS thì bạn khôi phục được, mất tài khoản thì không.
Điều đáng lo là ở tầng bảo mật, phần lớn người chạy bot đang ở mức "đặt mật khẩu mạnh rồi thôi". Bài này là một danh sách cụ thể — 15 việc, xếp theo bốn lớp, và hai mức checklist để bạn biết mình đang ở đâu.
Một lưu ý về giới hạn của bài: đây không phải hướng dẫn bảo mật cấp doanh nghiệp. Đây là mức bảo mật đúng cho một cá nhân chạy bot bằng tiền thật, làm được trong một buổi tối, và duy trì được bằng 10 phút mỗi tháng.
1. Vì sao VPS chạy bot khác VPS thường
Có bốn điểm khiến rủi ro ở đây cao hơn:
1. Nó chạy 24/7 và không ai nhìn. Một máy bị xâm nhập mà không ai dùng đến trong ba tuần là chuyện bình thường với VPS. Không có người ngồi trước màn hình để nhận ra "máy này đang chậm bất thường". Thời gian bị chiếm giữ càng dài thì thiệt hại càng lớn.
2. Nó phải mở kết nối ra ngoài liên tục. Bot phải gửi lệnh tới broker. Nghĩa là bạn không thể chặn toàn bộ kết nối ra ngoài — một trong những biện pháp phòng thủ mạnh nhất. Bạn buộc phải mở, và phải tin vào uy tín của đích đến.
3. Trên đó có tài khoản đã đăng nhập sẵn. Đây là điểm khác biệt lớn nhất. Nếu ai đó vào được máy và có quyền chạy chương trình, họ có thể mở lệnh bằng tài khoản của bạn. Không cần lấy mật khẩu của bạn — chỉ cần dùng phiên đã đăng nhập. Với tài khoản giao dịch có đòn bẩy, một lệnh sai kích thước có thể xoá tài khoản trong vài phút.
4. Nó thường bị bỏ quên. VPS dựng một lần, chạy được, rồi không ai đụng tới nữa. Hệ điều hành không cập nhật, phần mềm cũ tích tụ, và các tài khoản thử nghiệm còn nguyên đó. Đây là môi trường lý tưởng cho kẻ tấn công.
Nói cách khác: rủi ro của VPS chạy bot không nằm ở chỗ máy đó quan trọng, mà ở chỗ nó giữ chìa khoá tiền của bạn và bạn không nhìn nó.
Có một câu hỏi hay để tự kiểm tra: nếu tối nay có người vào được VPS của bạn và ở đó 12 giờ, bạn có biết không? Nếu câu trả lời là "chắc là không", thì bảo mật không phải là việc nên làm sau — nó là việc còn thiếu.
2. Ba cách kẻ tấn công thực sự vào được
Đây là phần quan trọng nhất của bài, vì hầu hết mọi người bảo vệ sai chỗ. Họ lo về những kịch bản ly kỳ trong khi ba con đường phổ biến nhất thì rất nhàm chán.
Cách 1 — Dò mật khẩu SSH tự động. Đây là con đường số một, không phải thứ hai. Có những bot quét toàn bộ dải IP Internet liên tục, thử các cặp tài khoản/mật khẩu phổ biến. Một VPS mới dựng thường bị thử đăng nhập trong vòng vài giờ. Nếu bạn dùng cổng 22 mặc định và mật khẩu "có vẻ mạnh" (ví dụ MatKhau2024!), bạn đang nằm trong tầm ngắm của một cuộc tấn công có thể thành công.
Điều đáng chú ý: kẻ tấn công không cần nhắm vào bạn. Chúng quét tất cả. Rủi ro của bạn phụ thuộc vào việc cấu hình của bạn có chống được cuộc quét tự động hay không, không phụ thuộc vào việc bạn có bị nhắm riêng hay không.
Cách 2 — Phần mềm cũ có lỗ hổng đã biết. Một dịch vụ cũ trên VPS (một web server thử nghiệm bạn từng dựng, một công cụ điều khiển từ xa, một phiên bản thư viện lâu không cập nhật) là một cửa mở. Khác với SSH — nơi bạn cần mật khẩu — lỗ hổng đã biết có thể cho kẻ tấn công vào thẳng, không cần đoán gì. Và mức độ nguy hiểm: bạn có thể không bao giờ biết chúng đã vào.
Cách 3 — Lừa bạn tự đưa chìa khoá. Đây là con đường tinh vi nhất và ngày càng phổ biến với người chạy bot: bạn nhận được một tin nhắn/email "từ nhà cung cấp VPS" hoặc "từ broker" hoặc "từ một người cũng chạy bot", kèm một liên kết. Bạn đăng nhập ở đó. Bạn vừa đưa thông tin đăng nhập của mình cho kẻ khác.
Với người chạy bot, kênh này còn có một biến thể nguy hiểm: file `.ex5` hoặc EA được chia sẻ miễn phí trên diễn đàn/nhóm chat. MT5 cho phép EA đọc thông tin hệ thống và gửi dữ liệu ra ngoài. Nếu bạn cài một EA từ nguồn không rõ, bạn đang cho nó chạy trên máy có quyền vào tài khoản của bạn.
Ba cách này khác nhau ở kỹ thuật nhưng có một điểm chung quan trọng: cả ba đều chặn được bằng cấu hình cơ bản, không cần kiến thức bảo mật nâng cao. Xác thực bằng khoá thay vì mật khẩu, tắt dịch vụ không dùng, và không cài thứ không rõ nguồn — ba việc đó chặn phần lớn rủi ro.
3. Mười lăm việc, xếp theo mức đau khi làm
Danh sách dưới đây xếp theo tỉ lệ giá trị trên công sức, không theo mức quan trọng về mặt lý thuyết.
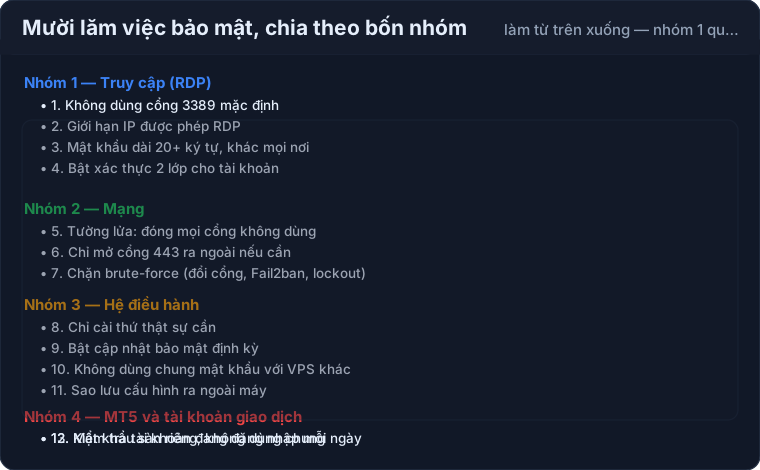
Nhóm A — làm ngay, mất 20 phút, chặn được nhiều nhất (việc 1–5)
1. Dùng khoá SSH thay mật khẩu. Đây là việc giá trị nhất trong cả bài. Sau khi cấu hình, kẻ tấn công không thể đoán được gì vì không có gì để đoán — chìa khoá bí mật không truyền qua mạng. Đổi lại, bạn phải giữ file khoá cẩn thận và biết cách dùng ssh-agent khi đổi máy.
2. Tắt đăng nhập bằng mật khẩu. Sau khi việc 1 hoạt động, tắt hẳn đường mật khẩu. Nhiều người làm nửa bước: cài khoá nhưng vẫn để mật khẩu bật. Như vậy cuộc quét tự động vẫn có cửa để thử.
3. Tắt đăng nhập root trực tiếp. Cho phép root đăng nhập nghĩa là kẻ tấn công chỉ cần đoán một tên tài khoản — nó luôn có tên là root. Tắt nó đi, và dùng một tài khoản thường rồi sudo khi cần.
4. Bật tường lửa, chỉ mở cổng cần thiết. Với VPS chạy bot, danh sách cổng cần mở thường rất ngắn: SSH (một cổng), và đôi khi một cổng cho công cụ giám sát. Mọi thứ khác đóng.
5. Cập nhật hệ điều hành. Một lần mỗi tuần, hoặc bật cập nhật bảo mật tự động. Đây là việc nhàm chán nhất và cũng là việc bị bỏ nhiều nhất. Có một mẹo: đưa nó vào cùng lịch với việc kiểm tra bot hằng tuần, để nó thành thói quen thay vì việc phải nhớ.
Nhóm B — làm trong tuần này, mất 1–2 giờ (việc 6–10)
6. Đổi cổng SSH khỏi mặc định. Không phải bảo mật thật (quét cổng là việc dễ), nhưng nó loại bỏ phần lớn lưu lượng quét tự động — tức là giảm log rác và giảm số lần thử đăng nhập về gần 0. Đây là biện pháp "im lặng" đáng làm.
7. Cài công cụ chặn dò mật khẩu. Các công cụ theo dõi log đăng nhập và tạm chặn IP thử sai nhiều lần. Với VPS có IP công khai, đây là việc gần như không tốn công mà giảm tải và giảm nhiễu.
8. Tài khoản riêng cho từng việc. Tài khoản chạy MT5 không cần quyền admin. Nếu bot bị lợi dụng, thiệt hại bị giới hạn ở phạm vi tài khoản đó. Nguyên tắc: không cho bot (và người chạy bot) nhiều quyền hơn mức cần.
9. Tắt hết dịch vụ không dùng. Kiểm tra danh sách dịch vụ đang chạy. Với mỗi thứ bạn không nhận ra, tìm hiểu hoặc tắt. Đây là việc giảm bề mặt tấn công — nguyên tắc đơn giản: thứ không chạy thì không bị khai thác.
10. Xoá tài khoản và khoá SSH cũ. Tài khoản thử nghiệm, khoá của máy cũ, khoá bạn từng thêm cho một người bạn xem giúp — tất cả nên được rà lại và xoá. Đây là việc hay bị quên vì mỗi lần thêm một khoá chỉ mất 30 giây.
Nhóm C — làm khi có thời gian, hoặc bắt buộc nếu tài khoản lớn (việc 11–15)
11. Xác thực hai lớp cho VPS. Nếu nhà cung cấp cho bật 2FA cho tài khoản quản trị, hãy bật. Điều này chặn kịch bản tệ nhất: mật khẩu tài khoản VPS bị lộ và kẻ tấn công xoá luôn máy của bạn.
12. Giới hạn IP được phép SSH. Nếu bạn luôn truy cập từ một vài địa chỉ (nhà, văn phòng), giới hạn theo IP là biện pháp mạnh. Nhược điểm: bạn đi du lịch là bị chặn ngoài — nên hãy có một đường dự phòng trước khi bật.
13. Không lưu mật khẩu trong file trên VPS. Mật khẩu broker, mật khẩu API, khoá bí mật — không nằm trong file .txt trên máy. Nếu MT5 cần lưu (và nó cần), hãy đảm bảo những file đó không bị đọc qua bất kỳ đường khác.
14. Mã hoá ổ đĩa dữ liệu (nếu có). Với dữ liệu nhật ký và bản sao lưu trên VPS, mã hoá ổ đĩa bảo vệ trường hợp ổ đĩa bị tháo ra. Đây là việc nâng cao, thường chỉ làm khi bạn giữ thông tin đăng nhập ở dạng file.
15. Kiểm tra log định kỳ. Mỗi tháng mở log đăng nhập một lần và tìm những lần thành công mà bạn không thực hiện. Đây là biện pháp phát hiện, không phải phòng ngừa — và nó là lớp duy nhất cho bạn biết nếu mọi thứ khác đã thất bại.
Đọc lại danh sách này, bạn sẽ thấy một điều: năm việc đầu chặn được phần lớn rủi ro, và chúng mất nửa giờ. Đừng để danh sách 15 việc làm bạn trì hoãn cả 15.
4. Bốn lớp phòng, và vì sao phải có cả bốn
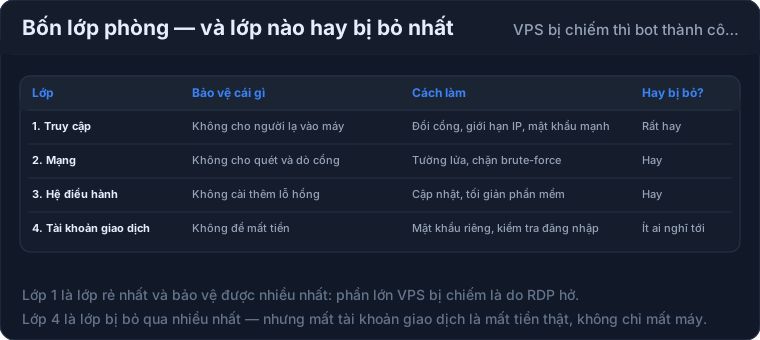
Lớp 1 — Ngăn vào (phòng thủ ở cửa). Khoá SSH, tắt mật khẩu, đổi cổng, tường lửa. Đây là lớp bạn nghĩ tới đầu tiên và nó thật sự quan trọng — nhưng nó chỉ có một nhiệm vụ: làm cho việc vào máy trở nên khó.
Lớp 2 — Giới hạn thiệt hại (nếu đã vào được). Tài khoản riêng, quyền tối thiểu, không có mật khẩu trong file. Lớp này giả định lớp 1 đã thất bại. Đây là lớp bị bỏ qua nhiều nhất, vì nó đòi hỏi thay đổi cách bạn tổ chức công việc chứ không chỉ thêm một cấu hình.
Ví dụ cụ thể: nếu tài khoản chạy MT5 không có quyền sudo, kẻ tấn công vào được tài khoản đó không thể cài thêm công cụ, không thể xem log hệ thống, và không thể leo thang dễ dàng. Hắn bị nhốt trong một góc nhỏ.
Lớp 3 — Phát hiện (biết là có chuyện). Kiểm tra log đăng nhập, theo dõi tài nguyên bất thường, cảnh báo khi có đăng nhập từ IP lạ. Lớp này quan trọng vì hai lý do: nó rút ngắn thời gian bị chiếm giữ, và nó là cách duy nhất để bạn học được rằng lớp 1 và lớp 2 đang có lỗ.
Với người chạy bot, có một chỉ số phát hiện miễn phí và rất hiệu quả: số lệnh giao dịch mỗi ngày. Nếu con số này lệch khỏi mức bình thường, hãy coi như có sự cố cho tới khi chứng minh được là không.
Lớp 4 — Phục hồi (làm lại được từ đầu). Bản sao lưu ngoài máy, kịch bản dựng lại, và bản ghi những gì cần cài. Lớp này không ngăn được gì cả — nó chỉ trả lời câu hỏi: nếu mọi thứ trên VPS bị xoá tối nay, sáng mai bạn mất bao lâu?
Điểm quan trọng nhất của mô hình bốn lớp: chúng không thay thế nhau. Rất nhiều người có lớp 1 rất tốt và lớp 2, 3, 4 trống hoàn toàn. Đó là kiểu bảo mật dựa trên một lá chắn duy nhất — và lá chắn duy nhất thì chỉ cần một lỗ là thủng.
Với người chạy bot, tôi cho rằng thứ tự ưu tiên hợp lý là: lớp 4 trước, lớp 1 sau, rồi lớp 2, lớp 3. Lý do hơi ngược trực giác: nếu bạn chỉ có thời gian cho một lớp, hãy đảm bảo mình làm lại được từ đầu — vì lớp 4 bảo vệ bạn trước mọi thứ khác, kể cả lỗi của chính bạn.
5. Hai mức checklist: cơ bản và chặt
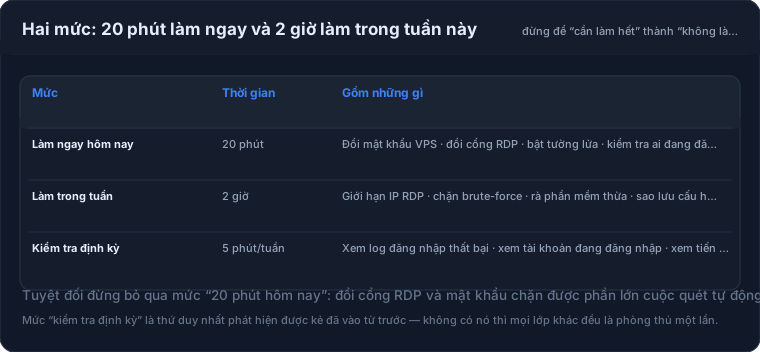
Mục đích của hai mức này là để bạn biết mình đang ở đâu và bước tiếp theo là gì — chứ không phải để bạn thấy tội lỗi vì chưa làm hết mức chặt.
Mức 1 — Cơ bản (làm được trong một buổi tối, đủ cho hầu hết người chạy bot cá nhân)
- Có khoá SSH, đã thử đăng nhập thành công bằng khoá
- Đã tắt đăng nhập bằng mật khẩu và đã kiểm tra lại (quan trọng: kiểm tra, không chỉ đặt)
- Đã tắt đăng nhập root trực tiếp
- Tường lửa bật, chỉ mở những cổng cần thiết
- Hệ điều hành và MT5 đã cập nhật trong 30 ngày gần nhất
- Không có mật khẩu tài khoản nào nằm trong file văn bản trên VPS
- Có bản sao lưu ngoài VPS, đã thử khôi phục ít nhất một lần
- Bạn biết cách khôi phục quyền truy cập nếu mất file khoá SSH
Dòng cuối cùng là dòng dễ bị coi nhẹ nhất, và cũng là dòng từng làm nhiều người mất nửa ngày. Nếu bạn mất máy tính có chứa khoá SSH, bạn còn đường vào VPS không? Nếu câu trả lời là không, hãy giải quyết hôm nay.
Mức 2 — Chặt (cho tài khoản lớn, hoặc khi bạn muốn ngủ ngon hơn)
- Tất cả ở mức 1, cộng thêm:
- Cổng SSH đã đổi khỏi mặc định, và có công cụ chặn dò mật khẩu
- Tài khoản chạy MT5 không có quyền admin
- Đã rà và xoá tài khoản, khoá SSH không còn dùng
- 2FA đã bật cho tài khoản quản trị nhà cung cấp VPS
- Cảnh báo khi có đăng nhập SSH từ IP lạ
- Giới hạn IP được phép SSH (có đường dự phòng trước khi bật)
- Kiểm tra log đăng nhập mỗi tháng, có ghi lại kết quả
- Có kịch bản dựng lại VPS từ đầu, đã diễn tập
Cách dùng hai mức này thực tế: đừng cố làm hết mức 2 trong một lần. Hãy làm hết mức 1, rồi mỗi tuần thêm một việc ở mức 2. Sau hai tháng, bạn ở mức chặt — và điều đó bền hơn nhiều so với việc cố làm tất cả trong một buổi tối rồi bỏ dở giữa đường.
6. Xử lý khi nghi ngờ VPS đã bị xâm nhập
Đây là tình huống bạn hy vọng không gặp. Nếu gặp, thứ tự hành động quan trọng hơn tốc độ.
Bước 1 — Bảo vệ tiền trước, điều tra sau. Đây là bước bị bỏ qua nhiều nhất, vì bản năng là muốn vào xem chuyện gì xảy ra. Nhưng nếu ai đó có quyền mở lệnh bằng tài khoản của bạn, mỗi phút bạn dành để điều tra là một phút hắn có thể giao dịch.
Hãy làm trước: đổi mật khẩu tài khoản giao dịch, kích hoạt mọi cơ chế bảo vệ mà sàn có, và nếu cần thì yêu cầu sàn tạm khoá tài khoản. Bạn mất vài giờ không giao dịch — nhưng bạn giữ được tiền.
Bước 2 — Cắt kết nối. Tắt VPS hoặc chặn toàn bộ kết nối vào/ra. Điều này giữ nguyên hiện trường để điều tra, và chặn kẻ tấn công tiếp tục hành động.
Bước 3 — Thu thập bằng chứng trước khi xoá gì. Chụp lại log đăng nhập, danh sách tiến trình, danh sách kết nối mạng, các file được sửa gần đây. Đừng dựng lại máy trước khi làm việc này — vì sau khi dựng lại, bạn mất khả năng biết chuyện gì đã xảy ra.
Điểm này có giá trị thực tế: nếu thiệt hại xảy ra, bằng chứng là thứ bạn cần để nói chuyện với nhà cung cấp hoặc cơ quan chức năng. Thiếu bằng chứng, bạn chỉ có một câu chuyện.
Bước 4 — Đối chiếu thiệt hại. Kiểm tra lịch sử giao dịch tìm những lệnh bạn không thực hiện, kiểm tra rút tiền, kiểm tra email gắn với tài khoản. Ghi lại toàn bộ mốc thời gian.
Bước 5 — Dựng lại từ đầu, không "dọn dẹp". Đây là điều khó chấp nhận nhất: dựng lại máy mới hoàn toàn, từ bản sao lưu đã biết là sạch. Cách "tìm và xoá phần mềm độc hại" thường để lại đường vào mà bạn không biết. Nếu bạn có kịch bản dựng lại VPS (mục 4 của bài phục hồi), đây là lúc nó trả giá trị.
Sau khi dựng lại: đổi toàn bộ mật khẩu và khoá liên quan, và đổi cả những thứ có thể liên quan — không chỉ mật khẩu VPS. Kẻ tấn công có thể đã đọc được nhiều thứ hơn bạn nghĩ.
7. Năm việc tưởng là bảo mật nhưng không
Danh sách này có thể hữu ích hơn danh sách 15 việc, vì nó chỉ ra chỗ bạn đang dồn công sức sai.
1. Mật khẩu phức tạp cho SSH. Với một VPS có IP công khai, mật khẩu dù phức tạp vẫn là mục tiêu của cuộc quét tự động. Mật khẩu phức tạp là biện pháp tốt cho tài khoản web, nhưng với SSH, khoá tốt hơn mật khẩu — không so sánh được.
2. Đổi cổng SSH. Như đã nói ở việc 6: việc này ích, nhưng nó không phải bảo mật. Quét cổng là việc dễ. Đừng coi nó là lớp phòng.
3. Dùng VPS ở nhà cung cấp "bảo mật tốt". Nhà cung cấp bảo vệ hạ tầng của họ, không bảo vệ cấu hình của bạn. Một VPS ở nhà cung cấp tốt nhất vẫn có thể bị vào nếu bạn để mật khẩu yếu.
4. Không cài gì cả, chỉ chạy MT5. Đây là quan niệm sai phổ biến: "máy tôi chỉ chạy MT5, có gì đâu mà mất". Trên máy đó có tài khoản giao dịch đã đăng nhập. Đó chính là thứ đáng giá nhất. Máy càng ít việc thì càng dễ bị bỏ qua kiểm tra.
5. Sao lưu mà chưa thử khôi phục. Bản sao lưu chưa thử là một giả định, không phải một biện pháp. Nhiều người phát hiện ra điều này vào đúng ngày họ cần nó nhất.
Điểm chung của năm việc này: chúng tạo cảm giác an toàn mà không tạo ra an toàn thật. Và cảm giác an toàn sai là loại rủi ro tệ nhất, vì nó khiến bạn không làm những việc thật sự cần làm.
8. Gắn bảo mật vào lịch vận hành
Bảo mật thất bại không phải vì bạn thiếu hiểu biết. Nó thất bại vì nó là việc không có ngày. Không có gì nhắc bạn, không có gì phàn nàn khi bạn bỏ.
Cách xử lý: gắn nó vào những việc bạn đã làm đều đặn.
Mỗi tuần (10 phút, làm cùng lúc kiểm tra bot): cập nhật hệ điều hành, xem có bản cập nhật MT5 không, và kiểm tra bot đang chạy đúng số chart và đúng tham số.
Mỗi tháng (15 phút): mở log đăng nhập, tìm lần đăng nhập thành công lạ; kiểm tra quyền tài khoản chạy MT5; rà xem có file nào mới chứa thông tin đăng nhập không.
Mỗi quý (30–60 phút): diễn tập khôi phục (dựng lại VPS từ kịch bản, hoặc chỉ chạy qua các bước và xác nhận mỗi bước còn đúng); kiểm tra bản sao lưu bằng cách khôi phục thử một phần.
Khi có thay đổi: bạn thêm một EA mới, đổi VPS, thêm một tài khoản giao dịch, hoặc cho ai đó truy cập — mỗi thay đổi này mở thêm một cửa. Hãy ghi lại và rà lại sau.
Nếu bạn chỉ nhớ được một câu từ bài này, hãy nhớ câu này: bảo mật không phải là một trạng thái đạt được, nó là một thói quen duy trì. Và thói quen thì cần chỗ trong lịch, không cần thêm quyết tâm.
Câu hỏi thường gặp
Hỏi: Tôi dùng VPS của nhà cung cấp lớn, có cần làm hết danh sách này không? Cần. Nhà cung cấp bảo vệ hạ tầng vật lý và mạng của họ, không bảo vệ cấu hình SSH, tài khoản, và dịch vụ trên máy bạn. Phần lớn vụ bị vào thật là do cấu hình phía người dùng, không phải do lỗi hạ tầng.
Hỏi: Nếu tôi mất file khoá SSH thì sao? Đây là rủi ro chính của việc dùng khoá — nên nó nằm trong checklist mức 1. Trước khi tắt mật khẩu, hãy chắc rằng bạn còn một đường dự phòng: console/VNC của nhà cung cấp, hoặc một máy khác đã có khoá, hoặc khoá dự phòng được lưu ngoài máy tính bạn thường dùng.
Hỏi: Tôi nên kiểm tra log đăng nhập như thế nào cho nhanh? Đừng đọc toàn bộ. Hãy lọc theo hai thứ: những lần đăng nhập thành công, và những IP bạn không nhận ra. Log thất bại thì rất nhiều và hầu hết vô hại — chúng chỉ cho thấy máy bạn đang bị quét, điều mà mọi VPS đều trải qua.
Hỏi: Có nên để nhật ký giao dịch và bản sao lưu trên VPS không? Nên có bản trên VPS để tiện dùng, nhưng bắt buộc phải có bản ngoài VPS. Nếu chỉ có trên VPS, bạn đang để mọi thứ ở một chỗ — và đúng chỗ dễ mất nhất. Xem lại bảy thứ cần sao lưu ở bài phục hồi VPS chạy bot.
9. Checklist và tóm lại
Làm ngay hôm nay (mức 1, khoảng 30–60 phút):
- [ ] Khoá SSH đã hoạt động, đăng nhập thử thành công
- [ ] Tắt đăng nhập bằng mật khẩu, đã kiểm tra lại
- [ ] Tắt đăng nhập root trực tiếp
- [ ] Tường lửa bật, chỉ mở cổng cần thiết
- [ ] Bạn có đường khôi phục nếu mất file khoá SSH
Làm trong tháng này (mức 2):
- [ ] Cập nhật hệ điều hành và MT5
- [ ] Xoá tài khoản và khoá SSH không dùng
- [ ] Tài khoản chạy MT5 không có quyền admin
- [ ] Bật 2FA cho tài khoản quản trị nhà cung cấp VPS
- [ ] Cảnh báo đăng nhập lạ, kiểm tra log mỗi tháng
- [ ] Có kịch bản dựng lại VPS, đã diễn tập một lần
Ba nguyên tắc để nhớ:
- Tiền trước, máy sau. Nghi ngờ bị xâm nhập thì bảo vệ tài khoản giao dịch trước khi điều tra.
- Bốn lớp, không phải một. Ngăn vào — giới hạn thiệt hại — phát hiện — phục hồi. Lớp nào cũng cần, không lớp nào thay được lớp khác.
- Việc không có ngày thì không được làm. Gắn bảo mật vào lịch kiểm tra bot hằng tuần, đừng để nó là việc "khi nào rảnh".
Và nếu bạn đọc hết bài này mà chỉ làm được một việc: hãy chuyển SSH sang khoá và tắt mật khẩu. Đó là việc có tỉ lệ giá trị trên công sức cao nhất trong toàn bộ danh sách.